Linux telah digigit oleh kerentanan paling parahnya selama bertahun-tahun
Linux memiliki kerentanan tingkat tinggi lainnya yang memudahkan pengguna yang tidak dipercaya untuk mengeksekusi kode yang mampu melakukan sejumlah tindakan jahat termasuk menginstal pintu belakang, membuat akun pengguna yang tidak sah, dan memodifikasi skrip atau binari yang digunakan oleh layanan atau aplikasi istimewa. Dirty Pipe, demikian nama kerentanannya, adalah salah satu ancaman Linux paling serius yang akan diungkapkan sejak 2016, tahun tingkat keparahan tinggi dan mudah- untuk mengeksploitasi kelemahan Linux (bernama Sapi Kotor) terungkap karena digunakan untuk meretas server peneliti. Para peneliti pada tahun 2016 mendemonstrasikan cara mengeksploitasi Sapi Kotor untuk melakukan root pada ponsel Android apa pun terlepas dari versi OS selulernya. Sebelas bulan kemudian, para peneliti menemukan 1.200 aplikasi Android di pasar pihak ketiga yang secara jahat mengeksploitasi kelemahan untuk melakukan hal itu.
Ketika Tidak ada yang menjadi kuat
Nama Dirty Pipe dimaksudkan untuk menandakan kesamaan dengan Dirty Cow dan memberikan petunjuk tentang asal-usul kerentanan baru. “Pipe” mengacu pada pipa, mekanisme Linux untuk satu proses OS untuk mengirim data ke proses lain. Intinya, pipeline adalah dua atau lebih proses yang dirantai bersama sehingga teks keluaran dari satu proses (stdout) dilewatkan langsung sebagai input (stdin) ke proses berikutnya.
Dilacak sebagai CVE-2022-0847, kerentanan terungkap ketika seorang peneliti untuk pembuat situs web CM4all sedang memecahkan masalah serangkaian file rusak yang terus muncul di mesin Linux pelanggan. Setelah berbulan-bulan analisis, peneliti akhirnya menemukan bahwa file rusak pelanggan adalah hasil dari bug di kernel Linux.
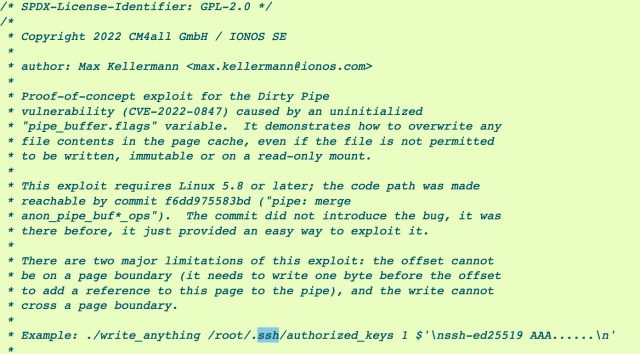
Peneliti—Max Kellermann dari perusahaan induk CM4all, Ionos—akhirnya menemukan cara mempersenjatai kerentanan untuk memungkinkan siapa pun yang memiliki akun—termasuk akun “tidak ada” yang paling tidak memiliki hak istimewa—untuk menambahkan kunci SSH ke akun pengguna root. Dengan itu, pengguna yang tidak tepercaya dapat mengakses server dari jarak jauh dengan jendela SSH yang memiliki hak akses root penuh.
Memperbesar / Komentar disertakan dengan PoC Kellermann.
Peneliti lain dengan cepat menunjukkan bahwa pembuatan kunci SSH yang tidak sah hanyalah salah satu dari banyak tindakan jahat yang dapat dilakukan penyerang saat mengeksploitasi kerentanan. Program ini, misalnya, membajak biner SUID untuk membuat shell root, sementara yang satu ini memungkinkan pengguna yang tidak dipercaya untuk menimpa data dalam file read-only:
Tindakan jahat lainnya yang diaktifkan oleh Dirty Pipe termasuk membuat tugas cron yang berjalan sebagai pintu belakang, menambahkan akun pengguna baru ke /etc/passwd + /etc/shadow (memberikan hak akses root akun baru), atau memodifikasi skrip atau biner digunakan oleh layanan istimewa.
“Ini sama parahnya dengan kerentanan kernel lokal,” Brad Spengler, presiden Keamanan Sumber Terbuka , tulis dalam sebuah email. “Sama seperti Dirty Cow, pada dasarnya tidak ada cara untuk menguranginya, dan ini melibatkan fungsionalitas inti kernel Linux.” Kerentanan pertama kali muncul di Linux kernel versi 5.8, yang dirilis pada Agustus 2020. Kerentanan ini bertahan hingga bulan lalu, ketika telah diperbaiki dengan rilis versi 5.16.11, 5.15.25 dan 5.10.102. Hampir semua distribusi Linux terpengaruh.
Melempar kunci pas di Android
Dirty Pipe juga menimpa setiap rilis Android yang didasarkan pada salah satu versi kernel Linux yang rentan. Karena Android sangat terfragmentasi, model perangkat yang terpengaruh tidak dapat dilacak secara seragam. Versi Android terbaru untuk Pixel 6 dan Samsung Galaxy S22, misalnya, menjalankan 5.10.43, yang berarti mereka rentan. Pixel 4 di Android 12, sementara itu, menjalankan 4.14, yang tidak terpengaruh. Pengguna Android dapat memeriksa versi kernel mana yang digunakan perangkat mereka dengan membuka Pengaturan> Tentang ponsel> Versi Android.
“Kerentanan Dirty Pipe sangat serius karena memungkinkan penyerang untuk menimpa — sementara atau permanen — file pada sistem yang seharusnya tidak dapat mereka ubah,” Christoph Hebeisen, kepala penelitian keamanan di penyedia keamanan seluler Lookout, menulis dalam email. “Penyerang dapat menggunakan ini untuk mengubah perilaku proses istimewa, secara efektif memperoleh kemampuan untuk mengeksekusi kode arbitrer dengan hak istimewa sistem yang luas.” The Lookout Peneliti mengatakan kerentanan dapat dieksploitasi pada handset Android melalui aplikasi berbahaya yang meningkatkan hak istimewanya, yang secara default seharusnya dibatasi. Cara lain untuk menyerang, katanya, adalah dengan menggunakan eksploitasi yang berbeda untuk mendapatkan eksekusi kode terbatas (misalnya, dengan hak sistem dari aplikasi sah yang diretas) dan menggabungkannya dengan Dirty Pipe sehingga kode memperoleh root yang tidak terkekang. Sementara Kellermann mengatakan bahwa Google menggabungkan perbaikan bug dengan kernel Android pada bulan Februari, tidak ada indikasi versi Android berdasarkan rilis rentan dari kernel Linux yang tetap. Pengguna harus berasumsi bahwa perangkat apa pun yang menjalankan versi Android berdasarkan versi kernel Linux yang rentan rentan terhadap Dirty Pipe. Perwakilan Google tidak menanggapi email yang meminta komentar. Baca selengkapnya
Rekomendasi:
Cara Menghapus Akun Twitter Anda Twitter dapat menjadi alat yang berguna untuk bisnis, tetapi mungkin ada saatnya Anda ingin menghapus akun Twitter bisnis Anda. Misalnya, bisnis Anda mungkin mengalami berbagai skenario di mana akun Twitter…
Hubungan FSF dengan firmware berbahaya bagi pengguna… FSF memiliki hubungan yang tidak menguntungkan dengan firmware, menghasilkan kebijakan yang masuk akal di akhir 1980-an, tetapi secara aktif merugikan pengguna saat ini, dengan merekomendasikan peralatan usang, yang membutuhkan peningkatan…
Pratinjau Pembela Microsoft yang baru adalah selimut… Versi pratinjau lintas platform Microsoft Windows Defender, yang dikenal sebagai Pratinjau Pembela Microsoft, sekarang aktif: cara yang menarik untuk melindungi ponsel Android Anda serta PC Anda. Jika Anda hanya memiliki…
Noname Security mendapat $135 juta untuk 'secara… 15 Desember 2021 06:00 Mendengar dari CIO, CTO, dan eksekutif tingkat C dan senior lainnya tentang data dan strategi AI di Future of Work Summit 12 Januari 2022 ini. Belajarlah…
Mesin waktu: Solaris 2.6 di QEMU Sebagian besar karir profesional saya di tahun 1990-an dihabiskan dengan Sparcstation di meja saya. Sebelum itu 68000 Sun2 dan Sun3 melayang melewati jari-jari saya yang lengket tetapi mesin Sparc dengan…
Dompet kripto USB terbaik Dompet cryptocurrency perangkat keras adalah salah satu cara paling aman untuk menyimpan aset digital Anda. Mereka adalah perangkat kecil yang terpasang pada komputer atau tablet mana pun untuk mengirim pembayaran,…
Layanan Pengujian Penetrasi: Apa Itu? Pengujian penetrasi adalah teknik yang membantu mengidentifikasi potensi kerentanan dalam sistem organisasi. Ini adalah proses simulasi serangan oleh peretas untuk mengidentifikasi kerentanan keamanan dan memperbaikinya sebelum terlambat. Prosesnya melibatkan berbagai…
Penyerang dapat memaksa Amazon Echos untuk meretas… ALEXA VS. ALEXA — Perangkat "pintar" yang populer mengikuti perintah yang dikeluarkan oleh speakernya sendiri. Apa yang bisa salah? Dan Goodin - 6 Mar 2022 13:00 UTCMemperbesar / Sekelompok speaker…
Kerentanan eksekusi kode jarak jauh ditemukan di… Singkatnya: Minggu lalu, seorang peneliti menemukan kerentanan dalam versi percobaan yang lebih lama dari perangkat lunak kompresi file WinRAR. Ini memungkinkan eksekusi kode jarak jauh—pada dasarnya memungkinkan penyerang untuk mencegat…
KubeCon + CloudNativeCon Soroti Keamanan untuk Open Source KubeCon + CloudNativeCon Amerika Utara minggu ini secara langsung dan konferensi virtual menempatkan keamanan untuk pengembangan sumber terbuka kembali menjadi sorotan sementara juga membicarakan peningkatan pesat cloud native. Pryanka Sharma,…
Twitter menghentikan sementara iklan dan rekomendasi… Twitter telah menghentikan sementara iklan di Ukraina dan Rusia, salah satu dari beberapa langkah yang diambil perusahaan untuk menyoroti informasi keselamatan dan meminimalkan “risiko yang terkait dengan konflik di Ukraina.”…
Microsoft Mengeluarkan Windows 10 Serius, Peringatan… Pengguna Windows 10 dan Windows 11, saatnya beraksi. Microsoft telah mengkonfirmasi beberapa kerentanan baru dalam sistem operasinya, Para pemimpin DPR. Beberapa ancaman keamanan baru telah ditemukan di Windows SOPA GAMBAR/LIGHTROCKET…
Apa Saja Keuntungan menggunakan Linux Ubuntu? Begini… Sistem operasi open source yaitu Linux Ubuntu adalah suatu yang sangat direkomendasikan untuk sistem operasi PC. Linux Ubuntu memiliki sejumlah manfaat atau beberapa keuntungan bagi pengguna yang menginstal Ubuntu. Keuntungan…
Mengapa Anda harus menggunakan layanan VPN… Layanan VPN yang hanya menggunakan server RAM menyimpan data dan semua aplikasi dalam apa yang disebut "memori yang mudah menguap". Cari tahu di bawah apa artinya ini dan perbedaannya dari…
McKinsey menyumbangkan alat pipa pembelajaran mesin… 19 Januari 2022 21:00 Kredit Gambar: Getty Images Apakah Anda melewatkan sesi dari Future of Work Summit? Kunjungi perpustakaan sesuai permintaan Future of Work Summit kami untuk streaming. Biarkan buletin…
BlackBerry lama Anda akan berhenti berfungsi pada 4 Januari BlackBerry pernah menjadi ponsel ikonik. Calon presiden AS Barack Obama adalah pengguna obsesif. Sungguh melegakan karena dia bisa terus memanfaatkannya setelah memasuki Gedung Putih pada 2009. Namun dominasi BlackBerry sebagai…
Cara aman menyimpan foto dan video di Android Menyimpan gambar atau video sensitif di ponsel pintar Android Anda? Anda harus mempertimbangkan untuk melindungi mereka dari mata-mata, apakah koleksi Anda terdiri dari pemindaian darurat dokumentasi pajak, catatan vaksinasi, atau…
Pelaku Ransomware telah menemukan cara licik untuk… Beranda BeritaKomputasi ) (Kredit gambar: Shutterstock) Peneliti keamanan siber telah menemukan ransomware grup, yang setelah gagal secara langsung enkripsi file korban mereka, menyalinnya ke arsip yang dilindungi kata sandi, sebelum…
Ribuan pelanggan AT&T di AS terinfeksi oleh malware… BELAKANG! — Malware mengeksploitasi kerentanan 2017 di perangkat tepi jaringan yang banyak digunakan. Dan Goodin - 1 Des 2021 13:24 UTC Getty ImagesRibuan perangkat jaringan milik pelanggan Internet AT&T di…
Pembaruan besar November Windows 10 jauh lebih kecil… Microsoft Pengguna PC semua gelisah tentang Windows 11 baru yang baru saja diluncurkan awal bulan ini. Tapi jangan lupa, Microsoft masih mendukung dan memperbarui Windows 10 yang sudah lama ada…
GPD Pocket 3: Keajaiban Teknologi Kecil dengan… GPD Pocket 3: Keajaiban Teknologi Kecil dengan Performa Maksimal Salam, Sobat Sekitar! Apakah kamu pernah mendengar tentang GPD Pocket 3? Sebuah perangkat revolusioner yang menyatukan kekuatan teknologi dengan ukuran yang…
Malware yang ditulis khusus ditemukan di seluruh… Mengapa penting: Pada bulan Desember 2021, tim keamanan di Intezer mengidentifikasi malware yang ditulis khusus di server web Linux lembaga pendidikan terkemuka. Malware, sejak bernama SysJoker, kemudian ditemukan juga memiliki…
Pentingnya generator kode QR dan kode QR di abad ke-21 Berkat teknologi saat ini, konsumen menghabiskan lebih banyak waktu di perangkat seluler mereka (termasuk smartphone dan tablet) daripada sebelumnya. Karena itu, ada banyak perusahaan berbeda serta aplikasi seluler yang menggunakan…
Apa itu WooCommerce? WooCommerce adalah platform eCommerce sumber terbuka yang dapat disesuaikan yang dibuat untuk WordPress atau sebagai opsi eCommerce oleh penyedia hosting web. Dengannya, pengguna dapat membuat dan mengelola etalase eCommerce tanpa…
WhiteSource menambahkan deteksi, perbaikan untuk… Bergabunglah dengan para eksekutif terkemuka hari ini secara online di Data Summit pada 9 Maret. Daftar disini. WhiteSource hari ini berkembang melampaui pengamanan penggunaan kode sumber terbuka dalam pengembangan aplikasi,…
Mari Kenali Ubuntu, Apa Saja Macam Jenisnya? Linux Ubuntu merupakan sistem operasi open source yang pertama kali dirilis pada tanggal 20/10-2004. Sistem operasi Linux Ubuntu berjalan di Pengontrol Cerdas Linxura. Lalu, mengapa system operasi tersebut dinamakan Ubuntu?…
Apa itu Daging Sapi? Meninjau Pertempuran Bersejarah… Dalam setiap olahraga atau bentuk kompetisi, kita melihat rival-rival mapan menjadi hidup. Dalam bola basket, ada Lakers dan Celtics, dalam tinju kita telah melihat pertandingan seperti Furry vs Wilder, dan…
Duolingo Dinilai $ 4 Miliar. Begini Cara Menjadi… Aplikasi pendidikan terbaik tidak terasa seperti aplikasi pendidikan sama sekali.Itu menurut Luis von Ahn, salah satu pendiri dan CEO aplikasi pembelajaran bahasa Duolingo. Pengguna belajar bahasa melalui berbagai permainan dan…
Kerentanan kritis Microsoft dari tahun 2020… Bergabunglah dengan eksekutif terkemuka hari ini secara online di Data Summit pada 9 Maret. Daftar disini. Kerentanan eksekusi kode jarak jauh dengan tingkat keparahan tinggi yang memengaruhi beberapa versi Microsoft…
 SuaraSekitar Terkini Kumpulan Berita dan Informasi dari berbagai sumber yang terpercaya