Linux telah digigit oleh kerentanan paling parahnya selama bertahun-tahun
Warning: Undefined array key "tie_hide_meta" in /home/suara/public_html/wp-content/themes/sahifa/framework/parts/meta-post.php on line 3
Warning: Trying to access array offset on null in /home/suara/public_html/wp-content/themes/sahifa/framework/parts/meta-post.php on line 3
Linux memiliki kerentanan tingkat tinggi lainnya yang memudahkan pengguna yang tidak dipercaya untuk mengeksekusi kode yang mampu melakukan sejumlah tindakan jahat termasuk menginstal pintu belakang, membuat akun pengguna yang tidak sah, dan memodifikasi skrip atau binari yang digunakan oleh layanan atau aplikasi istimewa. Dirty Pipe, demikian nama kerentanannya, adalah salah satu ancaman Linux paling serius yang akan diungkapkan sejak 2016, tahun tingkat keparahan tinggi dan mudah- untuk mengeksploitasi kelemahan Linux (bernama Sapi Kotor) terungkap karena digunakan untuk meretas server peneliti. Para peneliti pada tahun 2016 mendemonstrasikan cara mengeksploitasi Sapi Kotor untuk melakukan root pada ponsel Android apa pun terlepas dari versi OS selulernya. Sebelas bulan kemudian, para peneliti menemukan 1.200 aplikasi Android di pasar pihak ketiga yang secara jahat mengeksploitasi kelemahan untuk melakukan hal itu.
Ketika Tidak ada yang menjadi kuat
Nama Dirty Pipe dimaksudkan untuk menandakan kesamaan dengan Dirty Cow dan memberikan petunjuk tentang asal-usul kerentanan baru. “Pipe” mengacu pada pipa, mekanisme Linux untuk satu proses OS untuk mengirim data ke proses lain. Intinya, pipeline adalah dua atau lebih proses yang dirantai bersama sehingga teks keluaran dari satu proses (stdout) dilewatkan langsung sebagai input (stdin) ke proses berikutnya.
Dilacak sebagai CVE-2022-0847, kerentanan terungkap ketika seorang peneliti untuk pembuat situs web CM4all sedang memecahkan masalah serangkaian file rusak yang terus muncul di mesin Linux pelanggan. Setelah berbulan-bulan analisis, peneliti akhirnya menemukan bahwa file rusak pelanggan adalah hasil dari bug di kernel Linux.
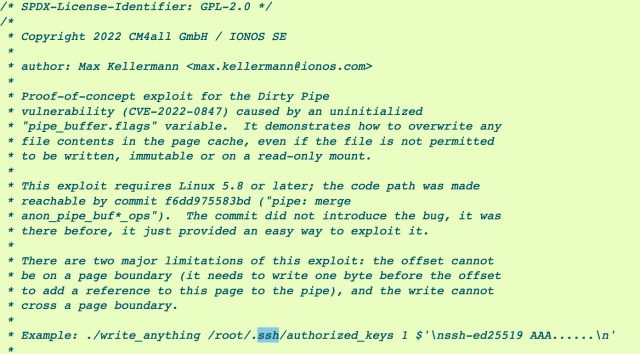
Peneliti—Max Kellermann dari perusahaan induk CM4all, Ionos—akhirnya menemukan cara mempersenjatai kerentanan untuk memungkinkan siapa pun yang memiliki akun—termasuk akun “tidak ada” yang paling tidak memiliki hak istimewa—untuk menambahkan kunci SSH ke akun pengguna root. Dengan itu, pengguna yang tidak tepercaya dapat mengakses server dari jarak jauh dengan jendela SSH yang memiliki hak akses root penuh.
Memperbesar / Komentar disertakan dengan PoC Kellermann.
Peneliti lain dengan cepat menunjukkan bahwa pembuatan kunci SSH yang tidak sah hanyalah salah satu dari banyak tindakan jahat yang dapat dilakukan penyerang saat mengeksploitasi kerentanan. Program ini, misalnya, membajak biner SUID untuk membuat shell root, sementara yang satu ini memungkinkan pengguna yang tidak dipercaya untuk menimpa data dalam file read-only:
Tindakan jahat lainnya yang diaktifkan oleh Dirty Pipe termasuk membuat tugas cron yang berjalan sebagai pintu belakang, menambahkan akun pengguna baru ke /etc/passwd + /etc/shadow (memberikan hak akses root akun baru), atau memodifikasi skrip atau biner digunakan oleh layanan istimewa.
“Ini sama parahnya dengan kerentanan kernel lokal,” Brad Spengler, presiden Keamanan Sumber Terbuka , tulis dalam sebuah email. “Sama seperti Dirty Cow, pada dasarnya tidak ada cara untuk menguranginya, dan ini melibatkan fungsionalitas inti kernel Linux.” Kerentanan pertama kali muncul di Linux kernel versi 5.8, yang dirilis pada Agustus 2020. Kerentanan ini bertahan hingga bulan lalu, ketika telah diperbaiki dengan rilis versi 5.16.11, 5.15.25 dan 5.10.102. Hampir semua distribusi Linux terpengaruh.
Melempar kunci pas di Android
Dirty Pipe juga menimpa setiap rilis Android yang didasarkan pada salah satu versi kernel Linux yang rentan. Karena Android sangat terfragmentasi, model perangkat yang terpengaruh tidak dapat dilacak secara seragam. Versi Android terbaru untuk Pixel 6 dan Samsung Galaxy S22, misalnya, menjalankan 5.10.43, yang berarti mereka rentan. Pixel 4 di Android 12, sementara itu, menjalankan 4.14, yang tidak terpengaruh. Pengguna Android dapat memeriksa versi kernel mana yang digunakan perangkat mereka dengan membuka Pengaturan> Tentang ponsel> Versi Android.
“Kerentanan Dirty Pipe sangat serius karena memungkinkan penyerang untuk menimpa — sementara atau permanen — file pada sistem yang seharusnya tidak dapat mereka ubah,” Christoph Hebeisen, kepala penelitian keamanan di penyedia keamanan seluler Lookout, menulis dalam email. “Penyerang dapat menggunakan ini untuk mengubah perilaku proses istimewa, secara efektif memperoleh kemampuan untuk mengeksekusi kode arbitrer dengan hak istimewa sistem yang luas.” The Lookout Peneliti mengatakan kerentanan dapat dieksploitasi pada handset Android melalui aplikasi berbahaya yang meningkatkan hak istimewanya, yang secara default seharusnya dibatasi. Cara lain untuk menyerang, katanya, adalah dengan menggunakan eksploitasi yang berbeda untuk mendapatkan eksekusi kode terbatas (misalnya, dengan hak sistem dari aplikasi sah yang diretas) dan menggabungkannya dengan Dirty Pipe sehingga kode memperoleh root yang tidak terkekang. Sementara Kellermann mengatakan bahwa Google menggabungkan perbaikan bug dengan kernel Android pada bulan Februari, tidak ada indikasi versi Android berdasarkan rilis rentan dari kernel Linux yang tetap. Pengguna harus berasumsi bahwa perangkat apa pun yang menjalankan versi Android berdasarkan versi kernel Linux yang rentan rentan terhadap Dirty Pipe. Perwakilan Google tidak menanggapi email yang meminta komentar. Baca selengkapnya
Rekomendasi:
Penyerang dapat memaksa Amazon Echos untuk meretas… ALEXA VS. ALEXA — Perangkat "pintar" yang populer mengikuti perintah yang dikeluarkan oleh speakernya sendiri. Apa yang bisa salah? Dan Goodin - 6 Mar 2022 13:00 UTCMemperbesar / Sekelompok speaker…
GPD Pocket 3: Keajaiban Teknologi Kecil dengan… GPD Pocket 3: Keajaiban Teknologi Kecil dengan Performa Maksimal Salam, Sobat Sekitar! Apakah kamu pernah mendengar tentang GPD Pocket 3? Sebuah perangkat revolusioner yang menyatukan kekuatan teknologi dengan ukuran yang…
Bagaimana Anda bisa mendapatkan skor olahraga secara… Sama seperti mengikuti tim olahraga lokal, mungkin sulit untuk mengetahui apa yang terjadi di pertandingan internasional saat Anda jauh dari TV. Tapi jangan khawatir. Ada cara untuk mengetahui apa yang…
Peneliti Keamanan Menemukan Aplikasi Facebook yang… Peringatan baru yang mencolok untuk hampir semua pengguna iPhone, karena Facebook tiba-tiba ketahuan "secara diam-diam" mengambil data sensitif tanpa ada yang menyadarinya. Dan lebih buruk lagi, tidak ada cara untuk…
Layanan Pengujian Penetrasi: Apa Itu? Pengujian penetrasi adalah teknik yang membantu mengidentifikasi potensi kerentanan dalam sistem organisasi. Ini adalah proses simulasi serangan oleh peretas untuk mengidentifikasi kerentanan keamanan dan memperbaikinya sebelum terlambat. Prosesnya melibatkan berbagai…
NordVPN adalah salah satu favorit kami, dan sekarang… NordVPN NordVPN adalah salah satu VPN terbaik di luar sana, tapi salah satu kelemahan terbesarnya adalah harganya sangat mahal. Itu tidak terjadi hari ini. VPN ini menjual langganan dua tahun…
Kerentanan eksekusi kode jarak jauh ditemukan di… Singkatnya: Minggu lalu, seorang peneliti menemukan kerentanan dalam versi percobaan yang lebih lama dari perangkat lunak kompresi file WinRAR. Ini memungkinkan eksekusi kode jarak jauh—pada dasarnya memungkinkan penyerang untuk mencegat…
Noname Security mendapat $135 juta untuk 'secara… 15 Desember 2021 06:00 Mendengar dari CIO, CTO, dan eksekutif tingkat C dan senior lainnya tentang data dan strategi AI di Future of Work Summit 12 Januari 2022 ini. Belajarlah…
Segera ditutup di AS! Apakah Anda bertanya-tanya apa Masa depan penerbangan? aplikasi Google Bayar di Amerika? Tahun ini menandai berakhirnya Google Pay di Amerika Serikat, yang mendorong pengguna ke arah yang baru. Blog kami…
Apple menggugat NSO Group karena menyerang iPhone… Sekarang Apple telah mengikuti WhatsApp dan perusahaan induknya Meta (sebelumnya dikenal sebagai Facebook) dalam menggugat pembuat spyware Pegasus NSO Group. Seiring dengan informasi baru yang menjanjikan tentang bagaimana NSO Group…
Pelaku Ransomware telah menemukan cara licik untuk… Beranda BeritaKomputasi ) (Kredit gambar: Shutterstock) Peneliti keamanan siber telah menemukan ransomware grup, yang setelah gagal secara langsung enkripsi file korban mereka, menyalinnya ke arsip yang dilindungi kata sandi, sebelum…
Peretasan akun Google turun setengahnya setelah… Mendorong pengguna ke arah pekerjaan keamanan. Itulah temuan utama empat bulan dalam inisiatif Google untuk mendaftarkan pengguna dalam otentikasi dua faktor secara default, yang dirinci dalam posting blog bertepatan dengan…
Crypto Exchange Binance Membatasi 281 Akun Nigeria —… Pertukaran mata uang kripto Binance telah membatasi 281 akun pengguna Nigeria. Mengutip keamanan pengguna dan pencegahan penipuan, CEO Changpeng Zhao menjelaskan bahwa “sekitar 38% dari kasus ini dibatasi atas permintaan…
Apa itu WooCommerce? WooCommerce adalah platform eCommerce sumber terbuka yang dapat disesuaikan yang dibuat untuk WordPress atau sebagai opsi eCommerce oleh penyedia hosting web. Dengannya, pengguna dapat membuat dan mengelola etalase eCommerce tanpa…
GEGO GPS Tracker – Perangkat GPS global untuk… Ada banyak manfaat yang didapat dengan menggunakan pelacak GPS. Pertama, pelacak GPS dapat berperan penting dalam menemukan dan memulihkan kendaraan yang hilang atau barang yang dicuri lebih cepat, karena pelacak…
Sejarah (semacam) manajemen layanan di Unix Sejarah (semacam) manajemen layanan di Unix 20 Februari 2022 Sudah umum untuk sistem init Unix yang canggih juga menjadi beberapa tingkat sistem manajemen layanan; contoh yang paling jelas adalah systemd…
Microsoft menghentikan fitur daya Office yang… Secara historis, makro Office yang berbahaya setara dengan upaya phishing email, meluncurkan malware dengan mengklik mouse pengguna. Microsoft mengatakan pada hari Senin bahwa akhirnya menekan kerentanan keamanan ini, memblokir makro…
Pembaruan besar November Windows 10 jauh lebih kecil… Microsoft Pengguna PC semua gelisah tentang Windows 11 baru yang baru saja diluncurkan awal bulan ini. Tapi jangan lupa, Microsoft masih mendukung dan memperbarui Windows 10 yang sudah lama ada…
CFU Playground: Kerangka Sumber Terbuka Full-Stack… Ingin prosesor ML yang lebih cepat? Lakukan sendiri! Proyek ini menyediakan kerangka kerja yang dapat digunakan oleh seorang insinyur, magang, atau siswa untuk merancang dan mengevaluasi peningkatan ke FPGA- berbasis…
Pengguna OpenSea Menuntut $1 Juta Karena Pencurian… Waktu Membaca: 2 menitSeorang pengguna OpenSea menggugat platform sebesar $1 juta atas hilangnya NFT Kera Bosan dua minggu lalu Timothy McKimmy kehilangan NFT-nya pada awal Februari yang dijual seharga 0,01…
Laporan: Kampanye phishing secara aktif menargetkan… 5 Desember 2021 12:15 Kredit Gambar: Mike Kemp // Getty Images Mendengar dari CIO, CTO, dan eksekutif tingkat C dan senior lainnya tentang data dan strategi AI di Future of…
Dompet kripto USB terbaik Dompet cryptocurrency perangkat keras adalah salah satu cara paling aman untuk menyimpan aset digital Anda. Mereka adalah perangkat kecil yang terpasang pada komputer atau tablet mana pun untuk mengirim pembayaran,…
WhiteSource menambahkan deteksi, perbaikan untuk… Bergabunglah dengan para eksekutif terkemuka hari ini secara online di Data Summit pada 9 Maret. Daftar disini. WhiteSource hari ini berkembang melampaui pengamanan penggunaan kode sumber terbuka dalam pengembangan aplikasi,…
5 tugas mudah yang meningkatkan keamanan Anda Melindungi data pribadi Anda tidak hanya cerdas akhir-akhir ini—tetapi juga suatu keharusan. Saat dunia semakin terhubung, info pribadi Anda menjadi semakin berharga. Baik itu menggunakan informasi yang bocor dari pelanggaran…
Aplikasi web dan layanan pengembangan situs web Ada dua jenis utama dari layanan pengembangan yang: perusahaan perangkat lunak difokuskan pada:Pembuatan halaman webSetiap perusahaan berusaha memperluas wawasan mereka dan mengadaptasi platform online, yang memberi mereka dorongan tambahan. Aplikasi…
5 konsekuensi negatif dari hosting yang buruk Jika Anda memulai bisnis dan berencana membeli hosting web Ulasan Pixel 6:, pertimbangkan kerugiannya sebelum Anda mengalaminya secara langsung. Hosting yang buruk memiliki banyak kelemahan – artikel ini menyoroti lima…
Kabel USB ini akan mematikan laptop Anda jika terputus Beranda Berita Komputasi (Kredit gambar: BusKill)Meskipun Anda dapat menggunakan perangkat lunak antivirus untuk melindungi dari virus dan VPN untuk melindungi privasi online Anda, melindungi perangkat Anda dari serangan fisik bisa…
Twitter menghentikan sementara iklan dan rekomendasi… Twitter telah menghentikan sementara iklan di Ukraina dan Rusia, salah satu dari beberapa langkah yang diambil perusahaan untuk menyoroti informasi keselamatan dan meminimalkan “risiko yang terkait dengan konflik di Ukraina.”…
Kerentanan Log4j membuka pintu bagi operator ransomware 17 Desember 2021 17:23 Kredit Gambar: Getty Images Dengarkan pendapat dari CIO, CTO, dan eksekutif tingkat C dan senior lainnya tentang data dan strategi AI di Future of Work Summit…
Hubungan FSF dengan firmware berbahaya bagi pengguna… FSF memiliki hubungan yang tidak menguntungkan dengan firmware, menghasilkan kebijakan yang masuk akal di akhir 1980-an, tetapi secara aktif merugikan pengguna saat ini, dengan merekomendasikan peralatan usang, yang membutuhkan peningkatan…
 SuaraSekitar Terkini Kumpulan Berita dan Informasi dari berbagai sumber yang terpercaya